Annonce – sponsoreret indhold.
Elektronisk signering med MitID opfylder eIDAS 2.0-forordningen og udgør nu standarden for juridisk bindende dokumentation i danske virksomheder. For sikkerhedsansvarlige, IT-administratorer og compliance-specialister handler det om mere end blot bekvemmelighed — det handler om at etablere samme grad af sporbarhed og bevisværdi for dokumenter, som I allerede kræver af jeres adgangskontrolsystemer og overvågningslogge. Præcis som I logger hvem der tilgår hvilke rum hvornår, kræver juridisk holdbar dokumentation en tilsvarende uomtvistelig dokumentation af identitet, tidspunkt og handling. Med den fulde implementering af eIDAS 2.0 i Danmark er kravene til elektroniske underskrifter skærpet, og virksomheder der ikke lever op til minimumskravene, risikerer at stå med dokumenter uden tilstrækkelig bevisværdi ved tilsyn eller tvister. Denne artikel giver jer det tekniske og juridiske fundament til at sikre, at jeres dokumentsigneringsprocesser lever op til gældende krav.
- eIDAS 2.0 kræver kvalificerede elektroniske signaturer eller avancerede signaturer med stærk identitetssikring for at opnå fuld juridisk gyldighed på tværs af EU
- PAdES-tidsstempler fungerer som kryptografisk bevis på dokumentets integritet og signeringstidspunkt — afgørende ved revision og tvister
- MitID (både Privat og Erhverv) udgør det anerkendte danske eID, der opfylder eIDAS-kravene til identitetssikring
- Sikkerhedsrelaterede dokumenter som adgangspolitikker, databehandleraftaler og incidentrapporter bør prioriteres til digital signering
Juridiske krav til elektronisk underskrift under eIDAS 2.0 og dansk aftalelov
eIDAS 2.0-forordningen (EU 2024/1183) erstatter den oprindelige eIDAS-forordning fra 2014 og indfører en række skærpede krav til elektronisk identifikation og tillidstjenester. For danske virksomheder betyder det konkret, at elektroniske underskrifter nu vurderes efter en tredelt hierarkisk struktur med forskellige niveauer af juridisk styrke.
Simple elektroniske signaturer omfatter alt fra en indtastet navn i en e-mail til et klik på en “Acceptér”-knap. Disse har fortsat juridisk gyldighed i henhold til dansk aftalelov, men bevisbyrden ved en tvist ligger tungt på den part, der påberåber sig signaturen. I sikkerhedskritiske sammenhænge er dette niveau utilstrækkeligt.
Avancerede elektroniske signaturer (AES) opfylder fire centrale krav: De er entydigt knyttet til underskriveren, kan identificere underskriveren, er oprettet med data under underskriverens kontrol, og er knyttet til de signerede data på en måde, der afslører enhver efterfølgende ændring. Når en virksomhed implementerer digital signering med MitID, opnås dette niveau automatisk, fordi MitID-infrastrukturen sikrer stærk identifikation kombineret med kryptografisk binding til dokumentet.
Kvalificerede elektroniske signaturer (QES) udgør det højeste niveau og er juridisk ækvivalente med en håndskrevet underskrift i alle EU-medlemsstater. Disse kræver anvendelse af et kvalificeret certifikat udstedt af en kvalificeret tillidstjenesteudbyder samt en kvalificeret signaturgenereringsenhed.
Dansk aftalelov anerkender alle tre niveauer som gyldige viljeserklæringer, men den praktiske forskel viser sig ved tvister: Jo højere signaturniveau, desto stærkere er den juridiske formodning om autenticitet. For sikkerhedsorganisationer, der håndterer adgangspolitikker, databehandleraftaler og leverandørkontrakter, er avancerede signaturer med MitID-identifikation det praktiske minimum.
Sådan fungerer PAdES-tidsstempler som sikkerhedsbevis
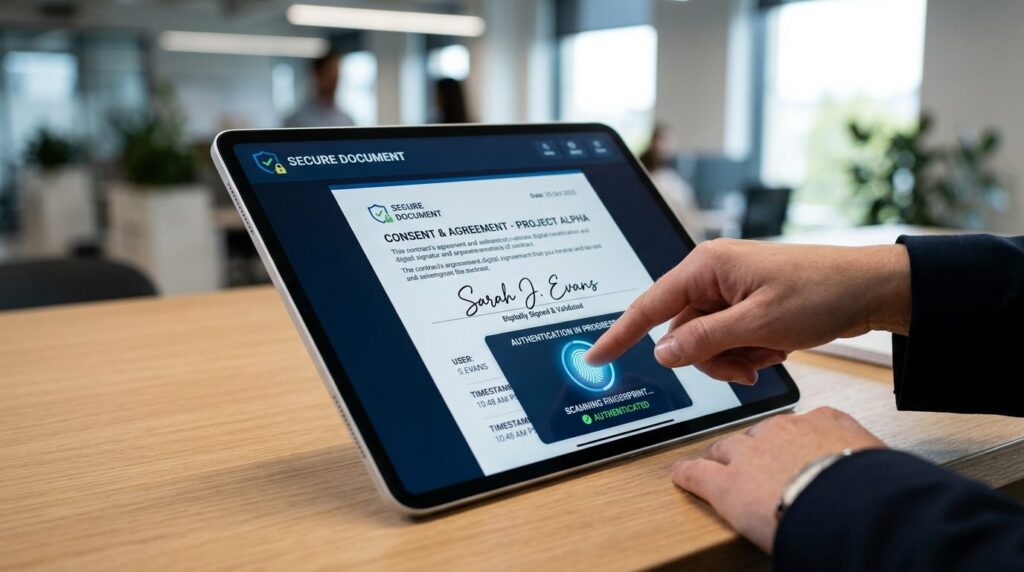
PAdES (PDF Advanced Electronic Signatures) er en teknisk standard (ETSI EN 319 142) der specificerer, hvordan elektroniske signaturer integreres i PDF-dokumenter på en måde, der sikrer langsigtet validering og bevisværdi. For sikkerhedsansvarlige der arbejder med audit trails og logning, er PAdES-formatet et naturligt modstykke til de hændelseslogge, I kender fra adgangskontrolsystemer.
Et PAdES-signeret dokument indeholder følgende kritiske elementer:
- Kryptografisk hash af dokumentindholdet — enhver efterfølgende ændring af dokumentet vil invalidere signaturen og være umiddelbart synlig
- Kvalificeret tidsstempel (QTS) — et kryptografisk bevis fra en betroet tidsstemplingsmyndighed på det præcise tidspunkt for signeringen
- Certifikatkæde — den fulde valideringskæde fra signaturcertifikatet op til rodcertifikatet, så signaturen kan verificeres uafhængigt
- Revokationsdata — information om certifikatets gyldighed på signeringstidspunktet (OCSP-svar eller CRL)
Tidsstemplet er særligt afgørende, fordi det etablerer et uafhængigt bevis på dokumentets eksistens og integritet på et bestemt tidspunkt. I en sikkerhedshændelse — eksempelvis hvis en medarbejder bestrider at have underskrevet en fortrolighedserklæring eller adgangspolitik — fungerer PAdES-tidsstemplet som det samme uomtvistelige bevis, som I er vant til fra overvågningssystemers tidsstemplede optagelser.
Ved revision eller compliance-tilsyn kan I fremvise det PAdES-signerede dokument, og revisoren kan selvstændigt verificere:
- At dokumentet ikke er ændret siden signeringen
- At signeringen skete på det angivne tidspunkt
- At underskriverens identitet var verificeret gennem MitID på signeringstidspunktet
- At certifikatet var gyldigt og ikke tilbagekaldt
Denne verifikation kan foretages med standard PDF-software eller dedikerede valideringsværktøjer, uden afhængighed af den oprindelige signeringsplatform. Det er en kritisk egenskab for langsigtede arkiveringsbehov.
MitID som identitetssikring i eIDAS-kontekst
MitID udgør Danmarks nationale elektroniske identifikationsordning og er notificeret til EU-kommissionen under eIDAS-forordningen med sikringsniveauet “Høj” (High). Dette betyder, at MitID-baserede identifikationer anerkendes på tværs af alle EU-medlemsstater som bevis for underskriverens identitet.
For sikkerhedsansvarlige er MitID-integrationen afgørende af flere grunde:
Identitetssikring på højeste niveau: MitID kræver enten fysisk fremmøde eller video-identifikation ved oprettelse, kombineret med multiple autentifikationsfaktorer ved anvendelse. Dette niveau af identitetssikring svarer til de krav, I stiller til verifikation før udstedelse af adgangskort til sikrede områder.
MitID Erhverv tilføjer organisatorisk kontekst: Når en medarbejder signerer med MitID Erhverv, dokumenteres ikke blot personens identitet, men også deres tilknytning til virksomheden og potentielt deres rolle eller bemyndigelse. Dette er væsentligt for dokumenter, hvor underskriverens autoritet til at forpligte virksomheden er relevant.
Automatisk compliance med eIDAS 2.0: Ved at anvende MitID som identifikationsmetode i signeringsprocessen opfyldes automatisk eIDAS-forordningens krav til identitetssikring. I behøver ikke selv implementere eller vedligeholde identifikationsinfrastruktur.
Den tekniske integration fungerer således, at signeringsplatformen initierer et MitID-login, brugeren autentificerer sig med sine valgte MitID-faktorer (app, chip, kodeviser), og signeringsplatformen modtager et kryptografisk bevis på identifikationen, som indlejres i det signerede dokument sammen med PAdES-signaturen.
Dokumenttyper i sikkerhedsorganisationen der kræver digital signering
For sikkerhedsansvarlige og IT-administratorer er det relevant at kategorisere organisationens dokumenter efter deres kritikalitet og de juridiske konsekvenser ved manglende eller ugyldig signering. Følgende dokumenttyper bør prioriteres til digital signering med fuld PAdES-forsegling:
Adgangspolitikker og sikkerhedsinstrukser
Dokumenter der definerer medarbejderes adgangsrettigheder, adfærdskrav i sikrede zoner og håndtering af sikkerhedsudstyr kræver dokumenteret accept fra hver enkelt medarbejder. Ved en sikkerhedshændelse — eksempelvis uautoriseret adgang eller misbrug af sikkerhedssystemer — er det signerede dokument beviset for, at medarbejderen var instrueret og havde accepteret reglerne. Uden gyldig signering svækkes virksomhedens position markant i en disciplinær- eller erstatningssag.
Databehandleraftaler og fortrolighedserklæringer
GDPR kræver skriftlige databehandleraftaler med alle databehandlere. eIDAS 2.0-kompatible elektroniske signaturer opfylder skriftlighedskravet og giver stærkere bevisværdi end fysiske underskrifter, fordi tidspunkt og identitet er kryptografisk sikret. For fortrolighedserklæringer (NDA) med leverandører, samarbejdspartnere eller medarbejdere giver digital signering en uafviselig dokumentation for aftalens indgåelse.
Incidentrapporter og sikkerhedslogge
Når en sikkerhedshændelse dokumenteres, kan signering af rapporten fastlåse indholdet på et bestemt tidspunkt. Dette er relevant både for intern dokumentation og ved eventuel involvering af myndigheder eller forsikringsselskaber. En PAdES-signeret incidentrapport kan ikke efterfølgende ændres eller antedateres.
Godkendelser og dispensationer
Sikkerhedsorganisationer behandler løbende anmodninger om særlige adgangsrettigheder, undtagelser fra standardprocedurer eller godkendelse af risikoaccept. Digital signering af disse godkendelser skaber en revisionsspor der dokumenterer hvem der traf beslutningen, hvornår, og med hvilken information tilgængelig.
Leverandørkontrakter og serviceaftaler
Kontrakter med leverandører af sikkerhedsudstyr, overvågningstjenester eller adgangskontrolsystemer er ofte kritiske dokumenter. Digital signering sikrer, at begge parter har en identisk, verificerbar kopi af den indgåede aftale. For virksomheder der ønsker at styrke den samlede håndtering af sådanne dokumenter, kan digital kontrakthåndtering som sikkerhedsstrategi udgøre et naturligt næste skridt.
Implementering i eksisterende sikkerhedssetup
For de fleste sikkerhedsorganisationer handler implementering af eIDAS 2.0-kompatibel dokumentsignering ikke om at bygge ny infrastruktur, men om at integrere signeringsprocesser i eksisterende workflows. Her er de centrale overvejelser:
Integration med dokumenthåndtering
Moderne signeringsplatforme tilbyder API-integration med eksisterende dokumenthåndteringssystemer, ITSM-platforme og HR-systemer. Signeringsprocessen kan initieres automatisk når et dokument når en bestemt status — eksempelvis når en ny adgangspolitik godkendes til udsendelse.
Arkivering og langtidsvalidering
PAdES-standarden inkluderer specifikationer for langtidsvalidering (PAdES-LTV), hvor alle nødvendige valideringsdata indlejres i dokumentet. Dette sikrer, at dokumentet kan verificeres årtier frem, selv hvis de oprindelige certifikater er udløbet eller tillidstjenesteudbyderen ikke længere eksisterer. For sikkerhedsorganisationer med lovbestemte opbevaringskrav er dette kritisk.
Audit og rapportering
Vælg en signeringsplatform der tilbyder detaljerede audit-logge over alle signeringsprocesser — ikke kun de færdige dokumenter, men også afviste, annullerede eller udløbne signeringsanmodninger. Disse logge bør kunne eksporteres til jeres centrale SIEM-system eller loganalyseplattform.
Brugeradoption og træning
For medarbejdere der allerede anvender MitID til netbank og offentlige selvbetjeningsløsninger, er læringskurven for dokumentsignering minimal. Fokuser træningsindsatsen på de specifikke workflows i jeres organisation og på at forklare den juridiske betydning af signeringen — medarbejdere skal forstå, at en digital signatur er lige så bindende som en fysisk underskrift.
Tekniske minimumskrav for compliance
For at sikre at jeres signeringsløsning opfylder eIDAS 2.0-kravene, bør I verificere følgende tekniske elementer:
- Signaturformat: PAdES-B-LTA eller højere (inkluderer langtidsvalidering og arkiveringstidsstempler)
- Tidsstemplingsmyndighed: Kvalificeret tidsstemplingstjeneste fra en EU-godkendt tillidstjenesteudbyder
- Hash-algoritme: SHA-256 eller stærkere (SHA-1 er ikke længere accepteret)
- Identifikation: eIDAS-notificeret eID på niveau “Betydelig” eller “Høj” (MitID opfylder “Høj”)
- Dokumentformat: PDF/A for langtidsarkivering, eller standard PDF med indlejrede valideringsdata
Ved valg af signeringsplatform bør I anmode om dokumentation for disse elementer samt eventuelle certificeringer eller auditerklæringer for platformen selv.
Ofte stillede spørgsmål
Hvad er forskellen på en avanceret og en kvalificeret elektronisk signatur?
En avanceret elektronisk signatur (AES) opfylder eIDAS-forordningens krav til entydig binding til underskriver, identifikation, underskriverens kontrol over signaturdata, og detektering af efterfølgende ændringer. En kvalificeret elektronisk signatur (QES) opfylder alle disse krav plus kræver anvendelse af et kvalificeret certifikat fra en kvalificeret tillidstjenesteudbyder og en kvalificeret signaturgenereringsenhed. QES har automatisk samme juridiske virkning som en håndskrevet underskrift i alle EU-lande, mens AES har stærk — men ikke automatisk — bevisværdi. For de fleste erhvervsdokumenter i Danmark er avancerede signaturer med MitID tilstrækkelige.
Kan et PAdES-signeret dokument stadig valideres om 20 år?
Ja, forudsat at dokumentet er signeret med PAdES-LTA (Long-Term Archival) formatet. Dette format indlejrer alle nødvendige valideringsdata — certifikater, tidsstempler, revokationsdata — direkte i PDF-dokumentet. Dermed kan signaturen verificeres uafhængigt af eksterne tjenester eller certifikatudstedere, selv hvis disse ikke længere eksisterer. For sikkerhedsorganisationer med lovbestemte opbevaringskrav på 5, 10 eller flere år er PAdES-LTA formatet det anbefalede valg.
Er MitID Erhverv nødvendigt, eller kan medarbejdere bruge deres private MitID?
Begge dele er teknisk gyldige under eIDAS 2.0. MitID Privat identificerer personen, mens MitID Erhverv desuden dokumenterer personens tilknytning til virksomheden. For dokumenter hvor underskriverens autoritet til at handle på virksomhedens vegne er central — eksempelvis kontrakter, indkøbsaftaler eller juridiske forpligtelser — giver MitID Erhverv et stærkere bevisgrundlag. For interne dokumenter som politikker og instrukser er MitID Privat ofte tilstrækkeligt, da medarbejderens identitet og ansættelsesforhold i øvrigt er dokumenteret.
Hvad sker der hvis en underskriver nægter at have signeret et dokument?
Ved en PAdES-signeret dokument med MitID-identifikation indeholder dokumentet et kryptografisk bevis der knytter underskriverens MitID-identitet til dokumentets indhold på et specifikt tidspunkt. Revisionsloggen dokumenterer desuden IP-adresse, brugeragent og MitID-transaktionsreference. For at tilbagevise signaturen ville underskriveren skulle bevise, at deres MitID blev misbrugt — et krav der er ekstremt svært at løfte given MitID’s multifaktor-autentifikation. I praksis giver dette en bevisbyrde der minder om en kvalificeret signatur: modparten skal aktivt modbevise autenticiteten.
Hvordan håndterer vi signering med eksterne parter der ikke har MitID?
For underskrivere uden dansk MitID — eksempelvis udenlandske samarbejdspartnere eller leverandører — kan andre eIDAS-notificerede identifikationsmidler anvendes. Alle EU-lande har notificeret mindst ét nationalt eID til eIDAS-rammen. Alternativt kan signeringsplatforme tilbyde identifikation via video-verifikation kombineret med SMS- eller e-mail-verifikation, hvilket giver et lavere men stadig dokumenteret sikringsniveau. For højrisiko-dokumenter med udenlandske parter bør I overveje at kræve kvalificerede certifikater udstedt af en EU-godkendt tillidstjenesteudbyder.